> projects / pentest
信息安全专业综合实习:金融行业网络渗透测试及加固
01项目概述
金融行业承载着最敏感的资金与客户数据,也是国家级攻击者的首选目标——在模拟银行网络里做攻防,是最接近实战的渗透训练场。
本次课程在虚拟网络仿真平台中搭建「总行—地市—区县」三级金融网络(1 台路由器、5 台交换机、3 台防火墙、多台服务器与终端),以 Kali 攻击机从外网打点到内网漫游,完成组网、渗透、提权、加固的完整攻防闭环。
我作为小组负责人,负责安全组网配置与外网渗透攻击,并参与内网渗透排错。
02攻防环节
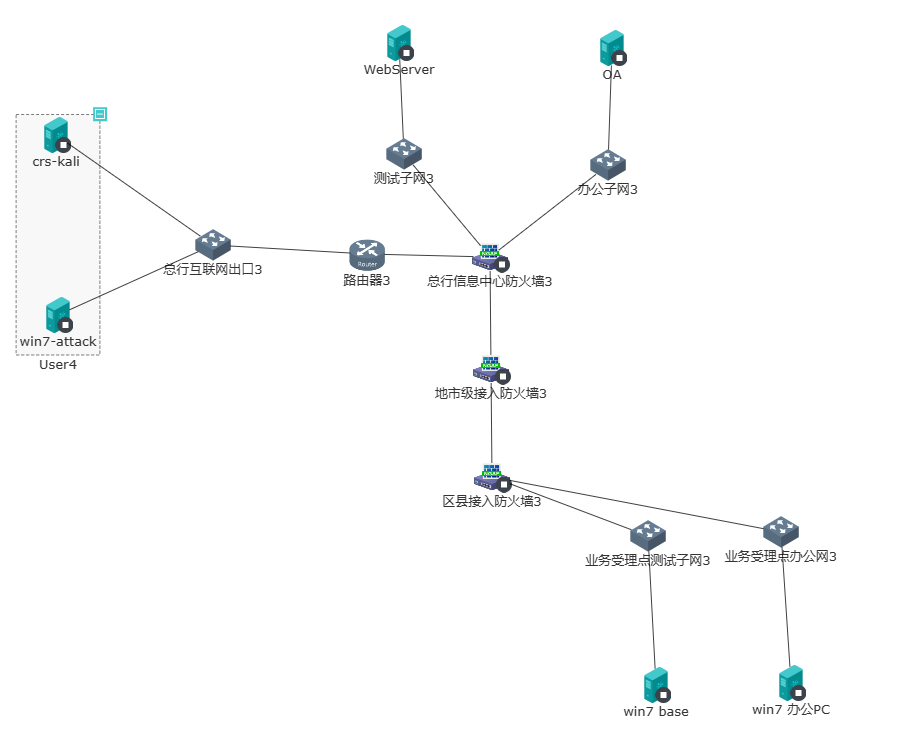
从外网打点到内网漫游的完整攻击链路,共 7 步:
外网打点
nmap 信息收集 + 目录爆破,定位 thankyou.php 入口。
LFI 文件包含漏洞
thankyou.php 直接 include 外部文件且无过滤,修改数据包即可读取 /etc/passwd。
日志投毒拿 webshell
利用 nginx 访问日志写入一句话木马,再通过 LFI 包含日志文件,拿下 Web 服务器 shell。
SUID 提权至 root
利用 screen 4.5.0 SUID 漏洞,searchsploit 检索利用脚本并编译执行,提权至 root。
代理链进入内网
以 Web 服务器为跳板搭建 socks4 代理 + proxychains,嗅探并发现内网 OA 服务器。
爆破 OA + 上传木马
Burp Intruder 爆破后台(admin/admin123),利用 php4 后缀绕过黑名单上传大马,获取 system 权限。
窃密与横向移动
mimikatz 窃取管理员口令,横向登录内网 PC,完成「外网打点 & 内网漫游」全链路。
- 安全组网:搭建三级金融网络,配置防火墙接口/区域、静态路由与 RIP、NAT 地址转换、应用控制策略,实现网段隔离与多层防护;
- 系统加固:针对攻击链输出修复方案——修复 LFI(参数白名单/绝对路径)、修补 screen 漏洞、限制登录爆破(频率限制/复杂密码/验证码)、修复文件上传漏洞(类型/大小/随机文件名)、关闭高危端口(3389/6666)、前端代码混淆等。
03成果与指标
3 台靶机逐一沦陷:
- Web 服务器——SUID 提权至 root;
- OA 服务器——文件上传获取 system 权限;
- 内网 PC——mimikatz 窃密后横向登录。
全程截图留痕、产出完整课程报告,并针对每条攻击路径输出对应加固方案,形成「攻击 & 加固」闭环。
04项目信息
课程报告
《金融行业网络渗透测试及加固》· 北京信息科技大学信息管理学院
小组规模
6 人小组 · 组网 / 外网渗透 / 内网渗透 / 加固 分工协作
我的角色
小组负责人 · 安全组网配置、外网渗透、任务协调
模拟场景
金融行业「总行—地市—区县」三级网络